



ÚLTIMAS NOTÍCIAS:

Mãe denuncia professora por agressão a menino autista de 7 anos em escola municipal de Brumado

Foragido da Justiça por homicídio é preso pelo 24º BPM em Brumado

Ministério Público instaura procedimento para fiscalizar abastecimento de água em Tanhaçu

PF deflagra operação contra suspeitos de desviar recursos de emendas Pix na Bahia; mãe de deputado é alvo

UNEB abre consulta pública para escolha de novo curso de graduação em Brumado

OAB Brumado encerra II Encontro pela Igualdade Racial com debates sobre racismo e inclusão

Papa Leão XIV pode visitar o Brasil em setembro de 2027 para participar de congresso em Goiânia

Boato sobre apagão mundial em 17 de novembro preocupa internautas; não há confirmação oficial

TCM-BA recomenda rejeição das contas de 2024 da Prefeitura de Brumado e aplica multa a Eduardo Vasconcelos

Ministério da Justiça pede derrubada de 348 perfis de influenciadores que promovem apostas ilegais

Salário mínimo poderá chegar a R$ 1.741 em 2027, com reajuste de 7,4%

Colisão entre duas motocicletas é registrada por câmera de segurança em Livramento de Nossa Senhora

5 sinais que podem indicar um problema no coração da criança

Câmara retoma debate sobre redução da maioridade penal de 18 para 16 anos

Brumado avança em projeto para segunda etapa da elevação da Barragem de Cristalândia

Jovem de 19 anos foge de abordagem policial na BR-030, realiza manobras perigosas e acaba conduzido à delegacia em Brumado

Incêndio atinge caminhões em pátio de transportadora no bairro Boa Vista, em Vitória da Conquista

Farmácia é arrombada durante a madrugada no centro comercial de Brumado; medicamentos são levados

Luto em Brumado: morre Vilma Amorim Maia, ex-empresária do Supermercado Vilmagno

Estudante de 16 anos morre após passar mal durante aplicação do Enem na Bahia


Brecha no site da CAIXA deixava hackers enganarem clientes do banco

Foto: Luciano Santos l 97NEWS

Uma vulnerabilidade no site da Caixa Econômica Federal permitia que hackers alterassem a URL na barra do domínio. Dessa maneira, códigos maliciosos poderiam ser injetados e enviados para clientes do banco. Diversos tipos de golpes poderiam ser aplicados com a ação, entre eles, o roubo de todos os dados bancários e pessoais de vítimas. O banco agiu rapidamente comunicando que "identificou a inconsistência" no site e que corrigiria a brecha no mesmo dia que foi informado. A brecha foi descoberta pelo desenvolvedor web Lincoln Brito, que deixou claro a tentativa de contatos anteriores com o banco, mas não havia tido sucesso. "A brecha que descobri permite que o site da Caixa receba código via Query String e o imprima na tela sem passar antes por sanitização. Aparentemente afeta somente o Chrome. O sub-domínio afetado é o sifge, usado na emissão de certidão de regularidade do FGTS", explicou Brito. "Para explorar a brecha, coloquei cada parâmetro em uma linha para visualizar melhor, testando com a variável VARCEP e adicionando um código HTML que cria um overlay com um link para o instalador do Teamviewer. Testei no Google Chrome, Microsoft Edge, Internet Explorer e Firefox, mas apenas o Chrome permitiu a exibição do conteúdo".
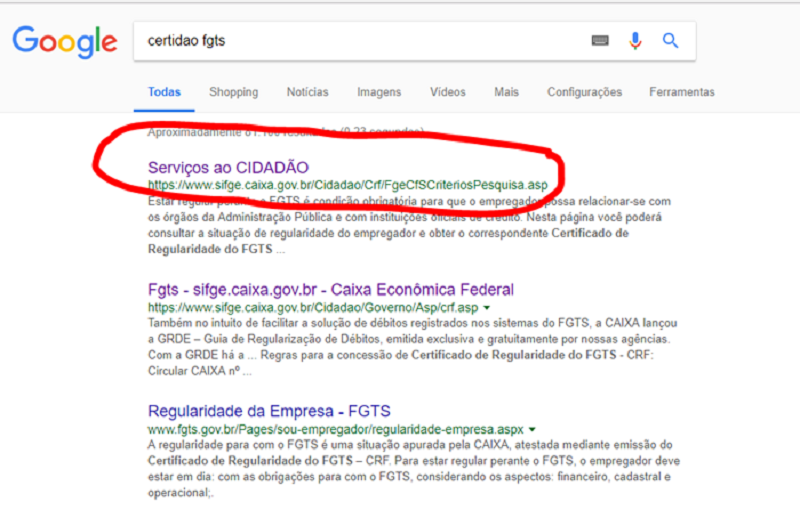
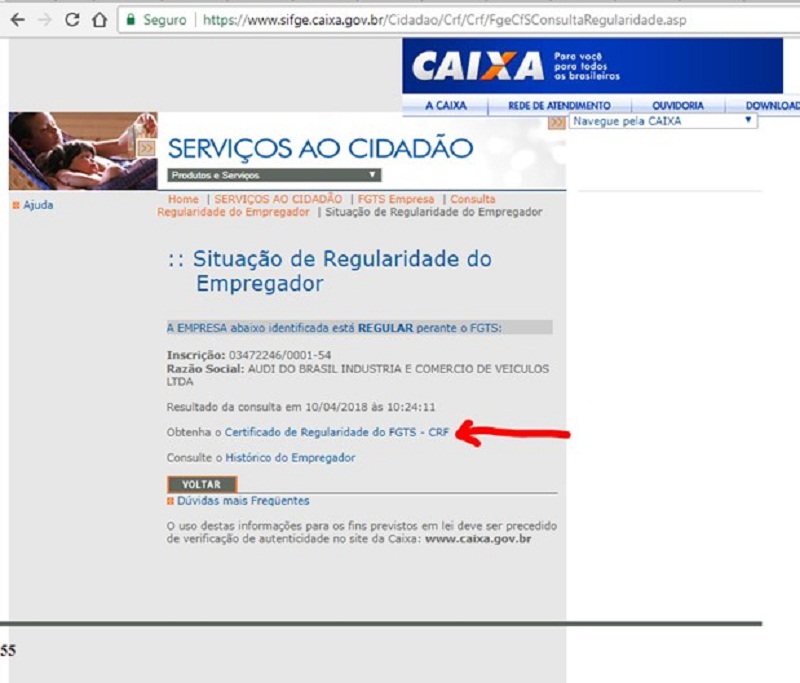
 

O que tudo isso significa de maneira simples? Um hacker poderia modificar a URL original injetando código falso na página (Foto: Reprodução)

Segundo o desenvolvedor, um atacante poderia usar a URL modificada na CAIXA enviando via email ou WhatsApp, por exemplo. Dessa maneira, a vítima acreditaria que o link enviado seria genuíno. O motivo? Muitos especialistas de segurança ainda recomendam a checagem do "HTTPS" (cadeado ao lado do endereço) como único parâmetro de um domínio seguro, e isso está errado, em partes. Porque o cadeado é um dos parâmetros, mas muitos sites fraudulentos também contam com o protocolo. A prevenção é o caminho: não aceite links de contatos desconhecidos ou recebidos via email e WhatsApp. Sempre que você precisar mexer com seus dados bancários ou sua conta, vá até os sites oficiais por conta própria ou busque ajuda nos perfis oficiais em redes sociais.


Comentários

    Nenhum comentário, seja o primeiro a enviar.

Deixe seu comentário